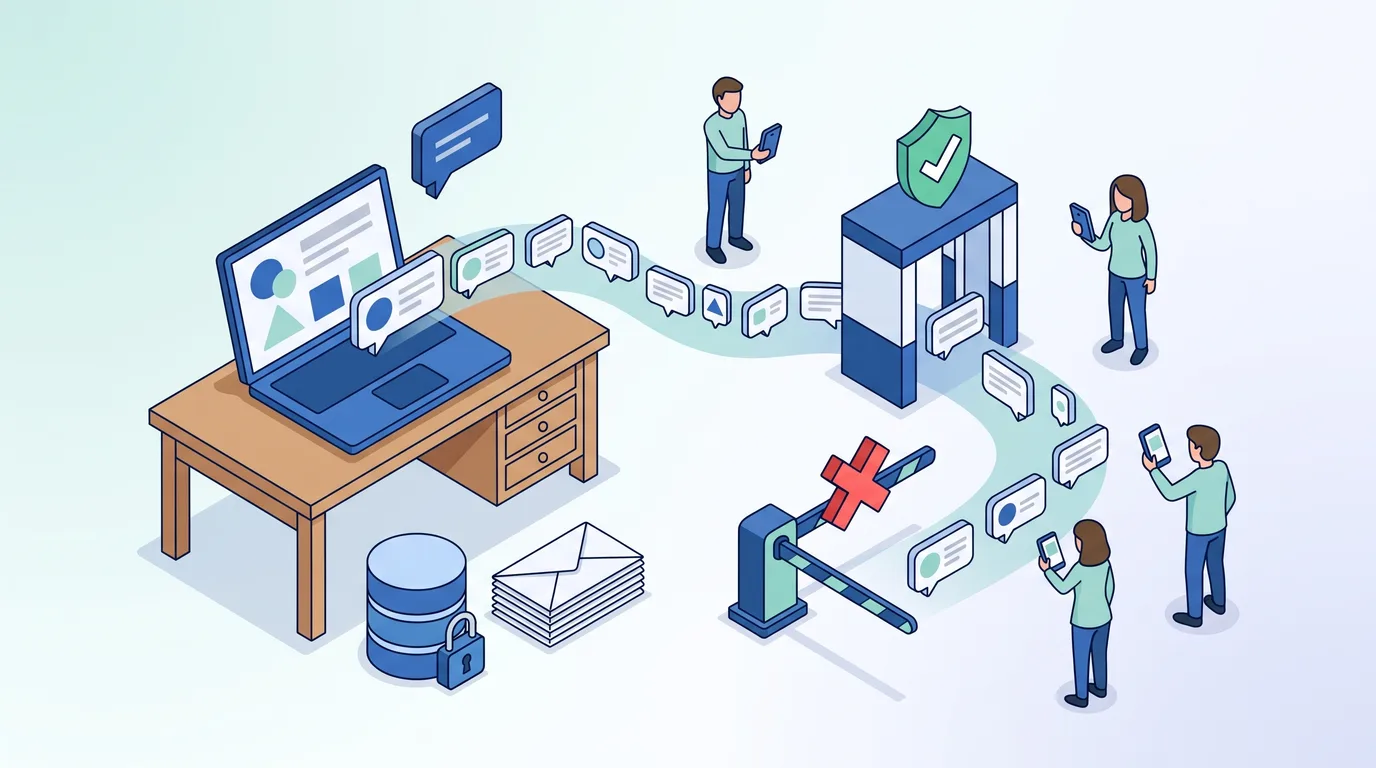
Kısa cevap: Sunucu taraflı izleme (server-side tracking), ziyaretçinin tarayıcısında oluşan ölçüm olaylarının doğrudan Google, Meta ya da başka bir reklam platformuna değil, önce sizin kontrolünüzdeki bir sunucuya gönderildiği; verinin orada düzenlenip seçilen hedeflere oradan iletildiği ölçüm mimarisidir. En yaygın kurulum Google Tag Manager'ın sunucu konteyneri (sGTM) ile yapılır ve kendi alan adınızın bir alt alan adında (ör. olcum.alanadiniz.com) çalıştırılır. Doğru kurulduğunda reklam engelleyicilerin, Safari'nin çerez kısıtlamalarının ve geç yüklenen etiketlerin yol açtığı veri kaybının bir kısmını azaltır, hangi verinin kime gittiğini sizin denetiminize verir. Ancak ziyaretçi onayı ihtiyacını ortadan kaldırmaz, bozuk bir veri katmanını düzeltmez ve kendi başına "kayıp satışları" geri getirmez; Consent Mode v2, Google Ads Gelişmiş Dönüşümler ve titiz bir doğrulama süreciyle birlikte düşünülmelidir.
Bu rehber Kasım 2026 itibarıyla Google'ın Tag Manager, Google Analytics 4 ve Google Ads belgelerine, WebKit'in izleme önleme sayfasına ve Shopify ile ikas yardım merkezlerine dayanıyor. Platform menüleri ve özellik adları sık değiştiği için bir ayarı bulamazsanız ilgili resmi belgenin güncel hâline bakın. Amacımız sunucu taraflı izlemeyi pazarlama dilinden arındırıp ne zaman değdiğini, ne zaman gereksiz bir maliyet olduğunu ve Türkiye'deki e-ticaret mağazaları ile Avrupa'ya satış yapan e-ihracatçılar için hangi noktaların kritik olduğunu açıkça göstermek.
Sunucu taraflı izleme nedir, tarayıcı izlemesinden farkı ne?
Sunucu taraflı izleme, ölçüm verisinin tarayıcıdan reklam ve analiz platformlarına doğrudan değil, sizin işlettiğiniz bir ara sunucu üzerinden gitmesidir. Tarayıcı taraflı (client-side) ölçümde her platformun kendi kodu sayfada çalışır ve veriyi kendi alan adına yollar; sunucu taraflı ölçümde ise tarayıcı tek bir akışı sizin alan adınıza gönderir, dağıtımı sunucu yapar. Google'ın sunucu taraflı etiketleme belgesi bu yapıyı, konteynerin tarayıcıda değil "sizin kontrol ettiğiniz bir sunucuda" çalışması olarak tanımlıyor.
Tarayıcı taraflı akış adım adım nasıl işler?
Klasik kurulumda ziyaretçi bir ürün sayfasını açtığında sayfaya yerleştirilmiş Google etiketi, Meta Pixel, TikTok Pixel ve belki bir ısı haritası aracı ayrı ayrı yüklenir. Her biri kendi JavaScript dosyasını indirir, kendi çerezini yazar ve olayı kendi sunucusuna gönderir. Beş araç kullanıyorsanız tarayıcı beş ayrı kütüphane indirir ve beş ayrı alan adına istek atar.
Bu yapının iki doğal zaafı vardır. Birincisi, her istek ziyaretçinin cihazında ve ağında gerçekleştiği için tarayıcının, eklentilerin ve ağ koşullarının insafına kalır. İkincisi, hangi aracın hangi veriyi topladığını tam denetlemek zordur: sayfaya eklediğiniz bir kod, sayfada görebildiği her şeye erişebilir.
Sunucu taraflı akışta ne değişir?
Sunucu taraflı kurulumda tarayıcıdaki etiket olayı önce sizin alan adınızdaki ölçüm sunucusuna gönderir. Sunucu bu isteği bir olaya çevirir, gerekirse alanları ayıklar ya da zenginleştirir ve ardından GA4'e, Google Ads'e veya desteklenen diğer platformlara iletir. Google'ın belgesindeki ifadeyle, veri sunucudayken siz başka bir yere göndermeyi seçene kadar ona yalnızca siz erişebilirsiniz; verinin nasıl biçimlendirileceği ve nereye yönlendirileceği tamamen sizin kontrolünüzdedir.
Önemli bir ayrıntı: sunucu taraflı izleme tarayıcıyı tamamen devreden çıkarmaz. Ziyaretçinin ne yaptığını bilen yine tarayıcıdır; sayfada en az bir ölçüm etiketi (çoğunlukla Google etiketi) çalışmaya devam eder. Değişen, o etiketin veriyi nereye gönderdiği ve sonrasında kimin ne aldığıdır.
| Ölçüt | Tarayıcı taraflı izleme | Sunucu taraflı izleme |
|---|---|---|
| Verinin ilk durağı | Her platformun kendi alan adı | Sizin alan adınızdaki ölçüm sunucusu |
| Sayfadaki üçüncü taraf kodu | Her araç için ayrı kütüphane | Daha az kütüphane mümkün; bazı hedefler yalnızca sunucudan beslenir |
| Veri denetimi | Platform kodu sayfada görebildiğini toplar | Hangi alanın hangi hedefe gideceğine siz karar verirsiniz |
| Çerez bağlamı | Çoğunlukla JavaScript ile yazılan çerezler | Kendi alan adınızdan HTTP yanıtıyla yazılan çerezler mümkün |
| Kurulum ve bakım | Düşük; kod yapıştırmak çoğu zaman yeter | Orta-yüksek; sunucu, alan adı, izleme ve sürüm yönetimi gerekir |
| Maliyet | Genellikle ek altyapı maliyeti yok | Barındırma ve uzman zamanı maliyeti var |
| Onay (rıza) ihtiyacı | Var | Aynen var; mimari değişikliği hukuki yükümlülüğü değiştirmez |
Bu rehber neyi kapsıyor, neyi kapsamıyor?
Bu yazı sunucu taraflı mimariye, Measurement Protocol'e, Gelişmiş Dönüşümlere, Consent Mode v2'ye ve bunların doğrulanmasına odaklanıyor. GA4'ün raporlarını ve temel e-ticaret metriklerini okumayı e-ticaret için Google Analytics 4 rehberinde, ikas panelinde GA4, Meta Pixel ve Search Console alanlarının tek tek nasıl doldurulduğunu ikas ölçüm kurulumu rehberinde anlattık. Kampanya trafiğinin doğru kanala düşmesi için gereken adlandırma düzeni ise UTM parametreleri rehberinin konusu. Burada bunları tekrar etmek yerine, bu temellerin üzerine kurulan "ikinci kat" ölçüm altyapısını ele alıyoruz.
Tarayıcı izleme neden veri kaybediyor?
Tarayıcı izleme veri kaybeder, çünkü olayın Google'a ya da Meta'ya ulaşması tamamen ziyaretçinin cihazında gerçekleşen bir dizi adıma bağlıdır ve bu adımların her biri farklı bir nedenle kesilebilir. Kaybın kaynağını ayırt etmek önemlidir; çünkü bazı kayıplar sunucu taraflı mimariyle azaltılabilir, bazıları azaltılamaz, bazıları ise zaten azaltılmamalıdır.
Reklam engelleyiciler ve gizlilik eklentileri ne yapar?
Reklam engelleyicilerin çoğu, bilinen ölçüm ve reklam alan adlarına giden istekleri ve bu alan adlarından yüklenen betikleri filtre listeleriyle durdurur. Etiket hiç yüklenmezse olay da hiç oluşmaz; yüklense bile gönderim isteği engellenebilir. Masaüstünde eklenti kullanımının, mobilde ise yerleşik içerik engelleme özelliklerine sahip tarayıcıların payı mağazadan mağazaya değişir; kendi kitlenizdeki oranı tahmin etmek yerine ölçmek daha doğrudur.
Sunucu taraflı kurulumda tarayıcı, istekleri sizin alan adınıza gönderdiği için bu isteklerin bir kısmı filtre listelerine takılmayabilir. Burada dürüst olmak gerekir: filtre listeleri sürekli güncellenir ve sunucu taraflı izleme bir "engel aşma" aracı olarak kurgulanmamalıdır. Ziyaretçi bir gizlilik aracıyla ölçümü açıkça reddetmişse, bu tercih ile çerez onayı ekranındaki "reddet" seçimi arasında etik açıdan büyük bir fark yoktur. Amaç, onay veren ve hiçbir engelleme tercihi olmayan ziyaretçilerin teknik nedenlerle kaybolan verisini kurtarmaktır.
Safari ITP çerez ömürlerini nasıl kısaltıyor?
Apple'ın tarayıcı motoru WebKit, Akıllı İzleme Önleme (Intelligent Tracking Prevention, ITP) adıyla bir dizi kural uygular ve bu kurallar özellikle JavaScript ile yazılan çerezleri hedefler. WebKit'in izleme önleme sayfasına göre ITP, JavaScript ile oluşturulan çerezleri ve betikle yazılabilen diğer depolama alanlarını, siteyle 7 gün boyunca hiç etkileşim olmazsa siler. Aynı sayfa, tıklama kimliği gibi bağlantı süslemesiyle (link decoration) gelinen açılış sayfasında JavaScript ile yazılan çerezlerin ömrünü 24 saate indirdiğini belirtiyor.
E-ticaret açısından sonucu şudur: Instagram ya da Google reklamına tıklayıp mağazanıza gelen, o gün satın almayıp birkaç gün sonra Safari'den geri dönen bir ziyaretçi, ölçüm araçlarının gözünde "yeni" bir ziyaretçi olabilir. İlk ziyaretteki kampanya bilgisi kaybolduğu için satış doğrudan trafiğe ya da başka bir kanala yazılır. Mağazanızın Safari ve iOS payını GA4'te tarayıcı ve işletim sistemi kırılımından görebilirsiniz; bu pay ne kadar yüksekse ITP'nin ölçüm üzerindeki etkisi de o kadar büyüktür.
WebKit aynı sayfada üçüncü taraf CNAME gizleme (CNAME cloaking) ve üçüncü taraf IP adresi gizleme isteklerini tespit ettiğini ve bu yanıtlarda HTTP ile yazılan çerezlerin ömrünü de 7 güne sınırladığını söylüyor. Bu ayrıntı, aşağıda alt alan adı seçiminde neden "nereye yönlendirdiğiniz" sorusunun önemli olduğunu açıklıyor.
Çerez reddi ve onay ekranı veri kaybı mıdır?
Çerez onayı ekranında ölçümü reddeden ziyaretçinin verisinin toplanmaması bir "kayıp" değil, yasal ve etik bir zorunluluktur. Bu ziyaretçiler için tam ölçüm yapılmaz; Google'ın Consent Mode'u gelişmiş modda yalnızca çerezsiz sinyaller göndererek modelleme yapılmasına izin verir. Sunucu taraflı izleme bu kısmı "geri getirmez" ve getirmeye çalışmamalıdır. Onay oranınız düşükse çözüm mimaride değil, onay ekranının dürüst ve anlaşılır tasarımında ve ziyaretçiye sunulan değerdedir.
Geç yüklenen etiketler neden olay kaçırır?
Etiketler sayfanın geri kalanıyla birlikte ve çoğu zaman en son yüklenir; yavaş bir mobil bağlantıda ziyaretçi etiket inmeden sayfadan ayrılabilir ya da başka bir sayfaya geçebilir. Site hızını korumak için etiketleri bilinçli olarak geciktiren sitelerde bu pencere daha da genişler. Tek sayfa uygulaması (SPA) mimarisinde ise ilk etkileşim bir iç bağlantı tıklamasıysa, etiket yüklendiğinde adres çoktan değişmiş olabilir ve açılış sayfasındaki tıklama kimliği adresten düşebilir. Bu takası yazının hız bölümünde kendi sitemizden örnekle ayrıntılı anlatıyoruz.
Ödeme yönlendirmeleri ve alan adı geçişleri ölçümü nasıl bozar?
3D Secure doğrulaması için ziyaretçinin bankanın ya da ödeme kuruluşunun sayfasına gidip geri dönmesi, alt alan adları arasında geçiş ya da farklı bir ödeme alan adı kullanılması, ölçüm araçlarının oturumu bölmesine ve satışı yanlış kaynağa yazmasına yol açabilir. Bu bir yapılandırma sorunudur ve sunucu taraflı izleme tek başına çözmez; GA4'te istenmeyen yönlendirmeler listesini ve alanlar arası ölçüm ayarlarını doğru yapmak gerekir. Ödeme altyapılarının yönlendirme davranışını ikas ödeme altyapısı karşılaştırmasında ele aldık.
| Kayıp kaynağı | Ne olur? | Sunucu taraflı izleme yardımcı olur mu? |
|---|---|---|
| Reklam engelleyici, gizlilik eklentisi | Etiket yüklenmez ya da istek durdurulur | Kısmen; ancak bu bir engel aşma aracı olarak kurgulanmamalı |
| Safari ITP, kısa çerez ömrü | Geri dönen ziyaretçi yeni sayılır, kampanya bilgisi düşer | Evet, doğru alan adı kurgusuyla sunucudan yazılan çerezler daha dayanıklıdır |
| Çerez reddi | Tam ölçüm yapılmaz | Hayır, yapmamalı; Consent Mode modellemesi devreye girer |
| Geç yüklenen etiket | Hızlı ayrılan ziyaretçi hiç kaydedilmez | Kısmen; tarayıcıdaki etiket sayısı azalırsa yükleme hızlanabilir |
| Ödeme yönlendirmesi | Satış banka alan adına ya da yeni oturuma yazılır | Hayır; GA4 yönlendirme ve alan ayarları gerekir |
| Bozuk veri katmanı | Tutar, para birimi ya da ürün bilgisi eksik gider | Hayır; sunucu yalnızca gelen veriyi işler |
Sunucu taraflı izleme neyi çözmez?
Sunucu taraflı izleme ölçüm altyapısını güçlendirir ama mevcut sorunları sihirli biçimde ortadan kaldırmaz; bu yüzden geçiş kararı vermeden önce neyi çözmediğini bilmek, neyi çözdüğünü bilmek kadar önemlidir. Sahada en sık karşılaştığımız hayal kırıklıkları, bu sınırların baştan konuşulmamasından doğuyor.
- Onay yükümlülüğünü kaldırmaz: Veri hangi yoldan giderse gitsin, kişisel veri işleniyorsa aydınlatma ve gerektiğinde açık rıza yükümlülüğü devam eder. Sunucu üzerinden gitmesi veriyi "anonim" yapmaz.
- Bozuk veri katmanını düzeltmez: Sitenin sepete ekleme olayında ürün kimliği ya da tutar yanlışsa, sunucu bu yanlış veriyi daha güvenilir biçimde iletir. Önce kaynak doğru olmalı.
- GA4 ile reklam panellerini eşitlemez: GA4, Google Ads ve Meta farklı ilişkilendirme modelleri ve dönüşüm pencereleri kullanır. Sunucu taraflı kurulumdan sonra da rakamlar birbirini tutmaz; tutmaması çoğu zaman hata değildir.
- Tarayıcı etiketini ortadan kaldırmaz: Ziyaretçi davranışını gören yine tarayıcıdır. Google'ın kurulum akışı, web sitesindeki Google etiketinin veriyi sunucu konteynerine gönderecek şekilde yapılandırılmasını şart koşar.
- Kendiliğinden hız kazandırmaz: Google'ın giriş belgesi performans vaadi vermiyor. Hız kazancı ancak tarayıcıdaki üçüncü taraf kodu gerçekten azaltırsanız ortaya çıkar.
- Bakım gerektirmeyen bir kurulum değildir: Sunucu, alan adı sertifikası, konteyner sürümleri ve hedef platformların API değişiklikleri düzenli takip ister.
Bu sınırları kabul ederek bakıldığında sunucu taraflı izlemenin asıl değeri üç başlıkta toplanır: daha dayanıklı birinci taraf çerezler, veri akışı üzerinde denetim ve reklam platformlarına daha zengin, daha tutarlı dönüşüm sinyali. Reklam bütçesi büyüdükçe bu üç başlığın parasal karşılığı da büyür.
Google Tag Manager sunucu konteyneri (sGTM) nasıl çalışır?
Google Tag Manager'ın sunucu konteyneri, tarayıcıdan gelen HTTP isteklerini karşılayan, bunları olaylara çeviren ve tanımladığınız etiketlerle seçtiğiniz hedeflere ileten bir uygulamadır. Google'ın sunucu taraflı etiketleme belgesine göre sunucu, kullanıcının cihazından gelen web isteklerini alır ve olaylara dönüştürür; sunucu konteynerindeki etiketler, tetikleyiciler ve değişkenler ise web konteynerindekilerle aynı mantıkla çalışır. Yani GTM'ye aşina bir ekip için öğrenme eğrisi sıfırdan başlamaz, ama yeni bir kavram eklenir: istemciler.
İstemciler (clients) ne işe yarar?
İstemci, sunucuya gelen isteği "tanıyan" ve onu konteynerin anlayacağı ortak olay biçimine çeviren bileşendir. Her istek istemcilerin öncelik sırasına göre değerlendirilir; isteği ilk sahiplenen istemci onu işler, diğerleri çalışmaz. Google'ın belgesi sunucu konteynerlerinin hazır olarak iki istemciyle geldiğini belirtiyor: Google Analytics ve Measurement Protocol. Pratikte e-ticaret kurulumlarının büyük çoğunluğu, web sitesindeki Google etiketinden gelen GA4 biçimindeki istekleri GA4 istemcisiyle karşılar.
Etiketler, tetikleyiciler ve değişkenler sunucuda nasıl davranır?
İstemci isteği olaya çevirdikten sonra tetikleyiciler her olayı koşullarınızla karşılaştırır ve eşleşen etiketleri çalıştırır. Örneğin "olay adı purchase ise Google Ads dönüşüm etiketini çalıştır" diyebilirsiniz. Sunucu etiketleri izole (sandbox) bir JavaScript ortamında yazılır ve izinler sayesinde bir etiketin neye erişebildiğini görebilirsiniz; Google'ın ifadesiyle izinler size etiketin neler yapabileceğine dair görünürlük verir. Bu, tarayıcıya yapıştırılan ve sayfadaki her şeyi okuyabilen bir piksel koduna göre ciddi bir denetim farkıdır.
Web konteyneri ile sunucu konteyneri arasında iş nasıl bölünür?
Web konteyneri ziyaretçinin ne yaptığını yakalar; sunucu konteyneri bu bilginin kime, hangi biçimde gideceğine karar verir. Web tarafında Google etiketi sunucu konteynerinizin adresine (Google'ın belgelerinde server_container_url ayarı) yönlendirilir ve e-ticaret olayları her zamanki gibi veri katmanından okunur. Sunucu tarafında ise GA4, Google Ads dönüşüm takibi, Google Ads yeniden pazarlama ve topluluk galerisinden eklenen diğer platform etiketleri tanımlanır. Bu iş bölümü sayesinde web sayfasında birden fazla reklam kütüphanesi yüklemek yerine tek bir akışla birden fazla hedefi besleyebilirsiniz.
Bir satın alma olayı uçtan uca hangi yoldan geçer?
- Ziyaretçi siparişi tamamlar; mağaza teşekkür sayfasında veri katmanına sipariş numarası, tutar, para birimi ve ürünleri içeren bir purchase olayı yazar.
- Web konteynerindeki GA4 olay etiketi bu olayı yakalar ve Google etiketi aracılığıyla sizin ölçüm alt alan adınıza gönderir.
- Sunucu konteynerindeki GA4 istemcisi isteği sahiplenir ve ortak olay verisine çevirir.
- Tetikleyiciler çalışır: GA4 etiketi olayı Google Analytics'e, Google Ads dönüşüm etiketi aynı olayı Google Ads'e, varsa diğer etiketler kendi platformlarına iletir.
- İletmeden önce isterseniz bazı alanları silebilir, adlarını düzeltebilir ya da sunucuda bulunan ek bilgilerle zenginleştirebilirsiniz.
- Sunucu, kendi alan adınızdan HTTP yanıtıyla gerekli birinci taraf çerezlerini yazar ve tarayıcıya yanıt döner.
| Bileşen | Nerede yaşar? | Görevi | Tipik hata |
|---|---|---|---|
| Veri katmanı (dataLayer) | Sitenin kendisi | Olayı ve ürün, tutar bilgisini üretir | Eksik transaction_id, yanlış para birimi |
| Web konteyneri | Tarayıcı | Olayı yakalar, sunucuya yollar | Aynı olayı hem sunucuya hem doğrudan platforma göndermek |
| İstemci | Sunucu konteyneri | İsteği tanır, olaya çevirir | İsteği hiçbir istemcinin sahiplenmemesi |
| Etiket ve tetikleyici | Sunucu konteyneri | Olayı hedef platforma iletir | Tetikleyicinin her olayda çalışması |
| Önizleme sunucusu | Ayrı bir sunucu örneği | Yayın öncesi test | Önizlemenin hiç kurulmaması, testsiz yayın |
Birinci taraf alt alan adı neden bu kadar önemli?
Sunucu konteynerinin kendi alan adınız altında çalışması, sunucu taraflı izlemenin çerez dayanıklılığı ve güvenlik faydalarından yararlanmanın ön koşuludur. Konteyner bulut sağlayıcısının varsayılan adresinde kalırsa üçüncü taraf bağlamında çalışır ve sunucudan çerez yazamaz. Google'ın özel alan adı belgesi bu yüzden canlı trafiğe geçmeden önce sunucunun birinci taraf alan adına taşınmasını açıkça öneriyor.
Varsayılan alan adı, alt alan adı ve aynı köken arasındaki fark ne?
Google'ın belgesi www.ornek.com için üç yol tanımlıyor ve aynı köken (same origin) yapısını en iyi uygulama olarak işaretliyor. Aynı kökende ölçüm sunucusu sitenizle aynı alan adında, örneğin bir yol altında çalışır; bunun için CDN ya da yük dengeleyici ile isteklerin yönlendirilmesi gerekir. Alt alan adı yapısında sunucu olcum.ornek.com gibi bir adreste çalışır ve çoğu zaman yalnızca DNS değişikliği yeterlidir. Varsayılan alan adında ise kurulum hazırdır ama belgedeki ifadeyle yalnızca JavaScript çerezleri yazılabilir.
| Yapı | Örnek adres | Kurulum zorluğu | Sunucudan çerez | Ne zaman uygun? |
|---|---|---|---|---|
| Aynı köken | ornek.com/olcum | Yüksek (CDN ya da yük dengeleyici) | Evet, en dayanıklı bağlam | Kendi altyapısını yöneten, CDN kullanan siteler |
| Alt alan adı | olcum.ornek.com | Orta (DNS kaydı) | Evet | Hazır altyapılı mağazaların çoğu |
| Varsayılan alan adı | Bulut sağlayıcısının adresi | Düşük | Hayır, yalnız JavaScript çerezi | Yalnızca test ve önizleme |
DNS ve sertifika tarafında pratikte ne yapılır?
Alt alan adı yapısında DNS yönetim panelinize sunucu sağlayıcınızın verdiği kaydı (çoğu zaman bir A, AAAA ya da CNAME kaydı) eklersiniz; sağlayıcı bu adres için SSL sertifikasını üretir. Sertifika hazır olduğunda sunucu konteynerinin ayarlarına bu adresi girer, web tarafındaki Google etiketini de aynı adrese yönlendirirsiniz. ikas ve Shopify gibi hazır altyapılarda mağazanın kök alan adının DNS'i çoğu zaman sizin alan adı sağlayıcınızda durur; alt alan adı eklemek mağazanın yayınını etkilemez ama yanlış kayıt silmek etkiler. DNS'te değişiklik yapmadan önce mevcut kayıtların ekran görüntüsünü almak basit ama hayat kurtaran bir alışkanlıktır.
Alt alan adı neden tek başına yeterli olmayabilir?
WebKit, üçüncü taraf IP adresi gizleme olarak nitelendirdiği istekleri tespit ettiğini ve bu yanıtlarda yazılan çerezleri de 7 güne sınırladığını belirtiyor. Sayfa bu kavramın teknik eşiklerini ayrıntılı tanımlamıyor; ancak genel ilke açık: alt alan adınız sitenizden tamamen farklı bir altyapıya ve IP bloğuna işaret ediyorsa, Safari bu bağlamı "gerçek birinci taraf" saymayabilir. Google'ın aynı kökeni en iyi uygulama olarak göstermesinin nedeni de budur. Hazır altyapılı mağazalarda aynı köken kurmak çoğu zaman mümkün değildir; bu durumda alt alan adı yine de varsayılan alan adından çok daha iyi bir seçenektir, ama Safari'deki faydanın sınırlı kalabileceğini hesaba katmak gerekir.
Bir not daha: alt alan adının adını seçerken onu gizlemeye değil, açıklamaya çalışın. Ölçüm sunucusunu çerez politikanızda ve aydınlatma metninizde adıyla anmak hem şeffaflık hem de ileride yapılacak denetimlerde kolaylık sağlar.
Google tag gateway: tam sGTM yerine daha hafif bir yol mu?
Google tag gateway for advertisers, Google'ın ölçüm betiklerini (ör. gtm.js) Google'ın sunucularından değil kendi altyapınızdan, birinci taraf bağlamında yüklemenizi sağlayan bir yöntemdir. Google'ın geliştirici belgeleri bu özelliği sunucu taraflı etiketleme başlığı altında anlatıyor ve kurulum seçenekleri arasında CDN üzerinden yapılanı öneriyor; sGTM sunucusu üzerinden sunma seçeneği de bulunuyor. Cloudflare gibi bazı CDN sağlayıcıları bu yapıyı kendi panellerinde birkaç adımla etkinleştirilebilir hâle getirmiş durumda.
Tag gateway ile tam sGTM arasındaki farkı doğru anlamak gerekir. Tag gateway'in amacı Google betiklerinin ve ölçüm isteklerinin sizin alan adınız üzerinden akmasıdır; etiket mantığı yine tarayıcıda çalışır ve sunucuda veriyi biçimlendirme, alan silme ya da başka platformlara dağıtma imkânı sGTM'deki kadar geniş değildir. Ayrıca yalnızca Google etiketlerini kapsar; Meta, TikTok gibi platformların pikselleri bu yapıdan etkilenmez.
| Yöntem | Etiket nerede çalışır? | Veri üzerinde denetim | Kapsam | Kimler için mantıklı? |
|---|---|---|---|---|
| Klasik tarayıcı etiketi | Tarayıcı | Düşük | Her platform kendi kodunu yükler | Küçük bütçeli, yeni açılmış mağazalar |
| Google tag gateway | Tarayıcı (betikler birinci taraf sunulur) | Düşük-orta | Yalnızca Google etiketleri | CDN'ini kendi yöneten ve hızlı kazanım isteyen siteler |
| Sunucu konteyneri (sGTM) | Tarayıcı + sunucu | Yüksek | Google ve desteklenen diğer platformlar | Reklam bütçesi anlamlı, birden fazla platformda ölçüm yapan mağazalar |
| Measurement Protocol | Sizin arka uç sisteminiz | Tam | Yalnızca GA4'e ek olaylar | Çevrim dışı ya da sunucuda gerçekleşen olaylar |
GA4 Measurement Protocol ne zaman uygun, ne zaman değil?
GA4 Measurement Protocol, sitenizdeki etiketlerin göremediği olayları kendi sunucunuzdan ya da çevrim dışı bir kaynaktan doğrudan Google Analytics'e HTTP isteğiyle göndermenizi sağlayan bir arayüzdür. Google'ın Measurement Protocol belgesi amacı açıkça "otomatik toplamayı tamamlamak" olarak tanımlıyor ve bu protokolü kullanmak için sitede gtag, Tag Manager ya da Firebase ile etiketleme yapılmış olmasını şart koşuyor. Yani Measurement Protocol bir sGTM alternatifi değil, tarayıcı ölçümünün yanına eklenen bir yan yoldur.
Measurement Protocol hangi senaryolarda doğru araçtır?
Google'ın belgesi uygun kullanımları üç başlıkta topluyor: çevrim içi ve çevrim dışı davranışı bağlamak (ör. çevrim dışı dönüşümler), istemci ve sunucu tarafında olan etkileşimleri birlikte ölçmek, otomatik toplamanın olmadığı cihazlardan olay göndermek. Türkiye'deki e-ticaret pratiğine çevirdiğimizde şu örnekler öne çıkıyor:
- Havale/EFT ile ödenen siparişler: Sipariş sitede oluşur ama ödeme saatler sonra muhasebe tarafında onaylanır. Onay anında sunucunuzdan bir olay göndererek "ödemesi tamamlanan sipariş" ayrımını GA4'te görebilirsiniz.
- Kapıda ödeme ve iptaller: Kargo teslim edilmediğinde ya da sipariş iptal edildiğinde bunu bir olayla bildirmek, ham satış ile gerçekleşen satış arasındaki farkı görünür kılar.
- Telefon ve WhatsApp ile kapanan satışlar: Ziyaretçi sitede teklif formu doldurur, satış telefonla kapanır. CRM'de "kazanıldı" işareti konduğunda gönderilen bir olay, hangi kampanyanın gerçek ciro getirdiğini gösterir.
- Abonelik yenilemeleri: İkinci ve sonraki ödemeler tarayıcıda gerçekleşmez; sunucudan gönderilmeleri gerekir.
- B2B teklif süreçleri: Kayseri'deki birçok üretici için asıl dönüşüm sitede değil, haftalar süren teklif ve numune sürecinin sonunda gerçekleşir.
Hangi durumlarda Measurement Protocol yanlış tercih olur?
Tüm site ölçümünü tarayıcıdan sökmek ve yerine yalnızca Measurement Protocol koymak yanlış bir tercihtir. Google'ın belgesi olayları yalnızca bu protokolle göndermenin "yalnızca kısmi raporlama" sağlayabileceği konusunda uyarıyor; otomatik toplamanın kullandığı ayrılmış olay ve parametre adları bu yoldan gönderilemiyor, olay oluşturma ve değiştirme kuralları da bu olaylara uygulanmıyor. Ayrıca oturum, cihaz ve coğrafya bilgisi tarayıcı etiketinden gelir; protokol olayı bu bilgiyi eşleştirdiği tarayıcı olayından ödünç alır.
Teknik olarak nelere dikkat etmek gerekir?
Measurement Protocol isteği HTTP POST olarak gönderilir ve web veri akışları için URL'de ölçüm kimliği (measurement_id) ile veri akışından oluşturulan bir API gizli anahtarı (api_secret) taşır. İstek gövdesindeki client_id, Google'ın ifadesiyle sitenizdeki Google Analytics etiketinin ürettiği kimlikle eşleşmelidir; eşleşmezse olay hiçbir ziyaretçiye bağlanmaz ve raporlarda kaynaksız kalır. Bu yüzden siparişi oluşturan anda tarayıcıdaki client_id'yi (ve mümkünse session_id'yi) siparişle birlikte veritabanınıza kaydetmek, sonradan gönderilecek her olayın ön koşuludur.
- Oturuma bağlama: Belgeye göre olayı belirli bir oturumun coğrafya ve cihaz bilgisine bağlamak için session_id eklemeli ve olayı oturum başladıktan sonraki 24 saat içinde göndermelisiniz.
- Geriye dönük tarih: Olay gönderme belgesi olayların 72 saate kadar geriye tarihlenebildiğini, tarayıcı olaylarıyla birleşmesi istenen olayların ise istemci zaman damgasından sonraki 48 saat içinde gelmesini öneriyor.
- Limitler: Tek istekte en fazla 25 olay, olay başına en fazla 25 parametre gibi sınırlar var; güncel limitleri göndermeden önce belgeden kontrol edin.
- Hata bildirimi: Doğrulama belgesine göre Measurement Protocol hatalı olaylar için HTTP hata kodu döndürmüyor. Yanlış biçimli bir olay sessizce kaybolabilir; geliştirme sırasında doğrulama sunucusu kullanmak bu yüzden zorunlu sayılmalı.
- Onay bilgisi: Protokol referansında reklam amaçlı kullanım için isteğe bağlı bir onay alanı (ad_user_data ve ad_personalization) bulunuyor. Siparişi verirken ziyaretçinin onay durumunu da saklamak, sonradan gönderdiğiniz olaylarda bu tercihe uymanızı sağlar.
| Senaryo | Tarayıcı etiketi | sGTM | Measurement Protocol |
|---|---|---|---|
| Sayfa görüntüleme, ürün görüntüleme, sepete ekleme | Evet | Evet (tarayıcıdan gelen akışla) | Hayır |
| Kartla ödenen satın alma | Evet | Evet | Gerekmez; yedek olarak düşünülebilir ama çift sayım riskine dikkat |
| Havale onayı, iade, iptal | Hayır | Dolaylı (arka uç isteğiyle) | Evet |
| Telefonda kapanan satış | Hayır | Dolaylı | Evet; Google Ads için potansiyel müşteriler için gelişmiş dönüşümler de değerlendirilmeli |
| Abonelik yenilemesi | Hayır | Dolaylı | Evet |
Google Ads Gelişmiş Dönüşümler (Enhanced Conversions) nasıl çalışır?
Gelişmiş Dönüşümler, dönüşüm anında toplanan e-posta, telefon, ad ve adres gibi birinci taraf müşteri bilgilerini tek yönlü şifrelemeyle (hash) Google'a göndererek Google Ads dönüşüm ölçümünün doğruluğunu artıran bir özelliktir. Google Ads yardım sayfasına göre bu bilgiler SHA256 adlı güvenli tek yönlü bir algoritmayla hash'lenmiş biçimde gönderilir; Google bunları normalleştirip kendi hesap verileriyle eşleştirir ve yalnızca gizlilik açısından güvenli dönüşümleri raporlar. Özellik mevcut dönüşüm takibinin yerine geçmez, onu tamamlar.
Web için ve potansiyel müşteriler için gelişmiş dönüşümler arasındaki fark ne?
Web için gelişmiş dönüşümler sitede gerçekleşen satın alma, kayıt gibi dönüşümlerin ölçümünü iyileştirir. Potansiyel müşteriler için gelişmiş dönüşümler ise sitede başlayıp sitenin dışında, örneğin telefonla ya da satış ekibi görüşmesiyle kapanan işlemleri hedefler: ziyaretçi formu doldururken hash'lenmiş e-postası alınır, satış kapandığında aynı bilgiyle çevrim dışı dönüşüm yüklenir. Perakende e-ticaret için ilk tür, teklif usulü çalışan üretici ve B2B firmalar için ikinci tür daha önemlidir.
Hash'leme ve normalleştirme neden doğru yapılmalı?
Hash'leme, aynı girdiden her zaman aynı çıktıyı üreten ama çıktıdan girdiye geri dönülemeyen bir işlemdir; bu yüzden eşleşmenin tutması için iki tarafın da aynı biçimdeki veriyi hash'lemesi gerekir. "Ornek@Alan.com " ile "ornek@alan.com" farklı hash üretir. Google'ın kurulum yöntemlerinden otomatik toplama ve Google etiketi bu normalleştirmeyi büyük ölçüde kendisi yapar; veriyi kendiniz hash'leyip gönderiyorsanız Google'ın sGTM belgesi onaltılık (hex) kodlanmış SHA256 kullanılmasını istiyor.
| Alan | Hash'lemeden önce genel normalleştirme | Not |
|---|---|---|
| E-posta | Küçük harfe çevirme, baştaki ve sondaki boşlukları silme | En sık kullanılan ve en güçlü eşleşme alanı |
| Telefon | Uluslararası biçim (ülke kodu ile, ör. +90 ile başlayan), boşluk ve tire olmadan | "0532…" ile "+90532…" farklı hash üretir |
| Ad, soyad | Küçük harf, boşluk temizliği | Adres eşleşmesi için birlikte gönderilir |
| Adres | Posta kodu, ülke kodu, şehir | Ülke ve posta kodu çoğu kurulumda hash'lenmeden gönderilir; güncel şartı belgeden kontrol edin |
Gelişmiş dönüşümler sunucu konteynerinde nasıl kurulur?
Google'ın sGTM ile Google Ads dönüşüm takibi belgesi akışı şöyle tarif ediyor: sunucu konteynerine bir Conversion Linker etiketi eklenir, GA4'te ilgili olay temel etkinlik olarak işaretlenir, sunucu konteynerine dönüşüm kimliği ve etiketiyle bir Google Ads Dönüşüm İzleme etiketi kurulur. Gelişmiş dönüşümler için web konteynerinde Kullanıcı Tarafından Sağlanan Veri türünde bir değişken oluşturulur ve Google etiketine user_data adlı yapılandırma parametresi olarak eklenir; belgeye göre en az e-posta ya da telefon alanlarından biri sağlanmalıdır. Sunucu etiketi ise kullanıcı tarafından sağlanan veri dâhil mevcut tüm dönüşüm verisini Google'a iletir.
Aynı belgede gözden kaçmaması gereken bir cümle var: sunucu taraflı etiket çalıştıktan sonra, veri tekrarını önlemek için web konteynerindeki eşdeğer Google Ads dönüşüm etiketlerini kaldırabilirsiniz. Bu adım atlanırsa her satış iki kez sayılır.
Hash'lenmiş veri hâlâ kişisel veri midir?
Evet; hash'leme veriyi okunmaz kılar ama kişiyle ilişkilendirilebilir olmaktan çıkarmaz, çünkü amaç zaten eşleştirmektir. Bu yüzden Gelişmiş Dönüşümler için aydınlatma metninizde bu aktarımı açıkça belirtmeniz, Google'ın müşteri verisi politikalarını kabul etmeniz ve onay mekanizmasını ad_user_data sinyaline doğru bağlamanız gerekir. Türkiye'deki yükümlülükler açısından bu noktayı aşağıdaki KVKK bölümünde ayrıca ele alıyoruz.
Consent Mode v2 nedir: temel mod mu, gelişmiş mod mu?
Consent Mode (onay modu), ziyaretçinin çerez ekranında verdiği kararı Google etiketlerine ileten ve etiketlerin bu karara göre ne kadar veri toplayacağını belirleyen mekanizmadır; v2 sürümü reklam verisi ve kişiselleştirilmiş reklam için iki yeni sinyal ekledi. Consent Mode bir çerez ekranı değildir; Google'ın onay modu belgesine göre onay ekranını ve kaydını yöneten çözüm (CMP) ile birlikte çalışır ve web sitenizde ya da Google'a yüklediğiniz veride kullanıcı onayını almak sizin sorumluluğunuzdadır.
Consent Mode hangi sinyalleri taşır?
| Sinyal | Neyi kontrol eder? | E-ticarette tipik etkisi |
|---|---|---|
| ad_storage | Reklamla ilgili çerez ve cihaz kimliği depolama | Google Ads tıklama bilgisinin çerezde saklanması |
| analytics_storage | Analizle ilgili depolama (ör. ziyaret süresi) | GA4 çerezlerinin yazılması |
| ad_user_data | Kullanıcı verisinin çevrim içi reklam amacıyla Google'a gönderilmesi | Gelişmiş Dönüşümler ve müşteri listesi kullanımı |
| ad_personalization | Kişiselleştirilmiş reklam | Yeniden pazarlama listeleri |
| functionality_storage, personalization_storage, security_storage | Dil tercihi, öneriler, güvenlik ve kimlik doğrulama | Sitenin işleyişi; çoğu zaman zorunlu çerez sınıfında değerlendirilir |
Temel mod nasıl çalışır?
Temel modda Google etiketleri, ziyaretçi onay ekranında bir seçim yapana kadar hiç yüklenmez. Google'ın belgesine göre ziyaretçi onay vermezse onay durumu dâhil hiçbir veri Google'a gitmez ve dönüşüm modellemesi genel bir modele dayanır. Bu yaklaşımın avantajı sadeliği ve hukuki açıdan temkinli olmasıdır; dezavantajı, onay vermeyen ziyaretçilerden hiçbir sinyal alınmadığı için modellemenin mağazanıza özgü olamamasıdır.
Gelişmiş mod nasıl çalışır?
Gelişmiş modda Google etiketleri sayfa açılır açılmaz yüklenir; onay varsayılan olarak "reddedildi" durumundadır (siz başka bir varsayılan tanımlamadıkça) ve bu süre zarfında etiketler belgedeki ifadeyle çerez kullanmadan ölçüm gönderir. Ziyaretçi onay verdiğinde çerezler yazılır ve tam ölçüm başlar. Google bu çerezsiz sinyalleri reklamverene özgü bir modelle eksik dönüşümleri tahmin etmekte kullanır; modelleme için etiketinizin belirli bir veri eşiğini aşması gerekir.
Gelişmiş modun hukuki değerlendirmesi ülkeden ülkeye ve yorumdan yoruma değişir: onay verilmeden de bir istek gönderildiği için bazı hukukçular temel modu daha temkinli bulur. Bu karar teknik ekipten çok, hukuk danışmanınızla birlikte verilmesi gereken bir karardır.
| Ölçüt | Temel mod | Gelişmiş mod |
|---|---|---|
| Etiket ne zaman yüklenir? | Onay ekranında seçim yapıldıktan sonra | Sayfa açılır açılmaz |
| Onay yokken veri | Hiçbir şey gönderilmez | Çerezsiz sinyaller gönderilir |
| Dönüşüm modellemesi | Genel model | Reklamverene özgü model |
| Kurulum karmaşıklığı | Düşük | Orta; varsayılan durum ve güncelleme sırası kritik |
| Hukuki temkin | Daha temkinli kabul edilir | Hukuk danışmanıyla değerlendirilmeli |
Sunucu konteynerinde onay nasıl korunur?
Google'ın sGTM onay belgesine göre web konteynerindeki Google etiketi, her isteğe onay parametreleri ekleyerek onay durumunu sunucu konteynerine taşır ve sunucudaki Google etiketleri bu duruma göre davranır; bu yüzden onay modunun yalnızca web konteynerinde kurulması yeterlidir. Google Ads dönüşüm takibi için sunucu konteynerinde Conversion Linker etiketinin de bulunması gerekir. Dikkat edilmesi gereken nokta şu: bu otomatik davranış Google etiketleri için tanımlıdır. Sunucu konteynerinden Meta gibi Google dışı bir platforma veri gönderiyorsanız, o etiketin onay durumunu okuyup ona göre çalışması sizin tetikleyici ve etiket kurgunuza bağlıdır. Sunucuya taşınan her hedef, onay kontrolünün de sunucuda doğru kurulmasını gerektirir.
Çerez ekranının hukuki gerekliliklerini, metinlerini ve rıza kaydını KVKK uyumlu web sitesi ve çerez politikası rehberinde ayrıntılı anlattık; çerez politikası taslağı için çerez politikası oluşturucuyu başlangıç noktası olarak kullanabilirsiniz.
AB'ye satış yapan e-ihracatçılar için Consent Mode neden kritik?
Avrupa Ekonomik Alanı'ndaki (AEA) ziyaretçileri Google etiketleriyle ölçen her site, bu ziyaretçilerin onay tercihlerini Google'a iletmek zorundadır; bunu yapmayan reklamverenler kişiselleştirme ve ölçüm özelliklerinde kısıtlamayla karşılaşır. Google Ads yardım merkezindeki AEA trafiği için onay modu güncellemeleri sayfası, AEA'daki bir kullanıcının sitenizi kullandığı ve davranışını Google etiketleriyle ölçtüğünüz durumda son kullanıcının onay tercihlerini Google'a iletmeniz gerektiğini ve bu kuralların AB kullanıcı onayı politikası kapsamında olduğunu belirtiyor. Yani Kayseri'den Almanya'ya mobilya satan bir marka için Consent Mode v2 bir "iyi uygulama" değil, reklam hesabının düzgün çalışması için ön koşuldur.
Avrupa trafiğinde pratikte ne değişir?
- Yeniden pazarlama listeleri: ad_personalization sinyali verilmezse AEA'daki ziyaretçiler kişiselleştirilmiş reklam listelerine eklenmez; Google'ın belgesine göre kişiselleştirilmiş reklam için ad_user_data ve ad_personalization ikisinin de "granted" olması gerekir.
- Müşteri listeleri: Google Ads API yardım içeriği, AEA kullanıcıları için onaysız verinin işlenmeyeceğini ve müşteri listesi eşleştirmesinde kullanılamayacağını belirtiyor.
- Bölgeye göre varsayılan: Consent Mode, varsayılan onay durumunu bölgeye göre farklı tanımlamaya izin verir. Türkiye'deki ziyaretçiler için bir varsayılan, AEA ve Birleşik Krallık için daha katı bir varsayılan kurmak çok pazarlı mağazalarda yaygın bir yaklaşımdır; hangi varsayılanın hangi ülkede uygun olduğu hukuki bir karardır.
- Platform davranışı: Shopify'ın pikseller hakkındaki yardım sayfası, onay gerektiren pazarlarda (AEA ve Birleşik Krallık'ı örnek veriyor) web piksellerinin yalnızca ziyaretçi piksel yapılandırmasında istenen izinleri verdiğinde çalıştığını söylüyor. Yani Shopify mağazasında onay kurgusu doğrudan hangi pikselin çalışacağını belirliyor.
Avrupa'ya satışın vergi, kargo ve pazar seçimi boyutlarını Avrupa'ya e-ihracat ve IOSS rehberinde; çok ülkeli mağaza kurgusunu Shopify Markets rehberinde ve ikas ile yurt dışına satış rehberinde ele aldık. Ölçüm açısından kural basit: hedef pazar listenize bir AEA ülkesi eklediğiniz gün, onay kurgusunu da o pazarın beklentisine göre yeniden gözden geçirin.
KVKK açısından genel dikkat noktaları nelerdir?
Sunucu taraflı izleme Türkiye'deki kişisel verilerin korunması yükümlülüklerini azaltmaz; tam tersine, veriyi kendi sunucunuzdan işleyip ilettiğiniz için veri sorumlusu olarak üstlendiğiniz rol daha görünür hâle gelir. Aşağıdaki noktalar hukuki tavsiye değil, teknik ekibin hukuk danışmanıyla konuşması gereken konuların genel bir listesidir.
- Rıza ihtiyacı devam eder: Kişisel Verileri Koruma Kurumu'nun çerez uygulamaları rehberinde rıza gerekip gerekmediği, çerezin teknik olarak nasıl yazıldığına değil ağırlıklı olarak hangi amaçla kullanıldığına bakılarak değerlendirilir. Analiz ve reklam amaçlı ölçüm, sunucu üzerinden gitse de aynı değerlendirmeye tabidir.
- Aydınlatma metni güncellenmeli: Ölçüm sunucusunun kimin altyapısında, hangi ülkede çalıştığı ve veriyi hangi alıcılara ilettiği aydınlatma metninde ve çerez politikasında yer almalıdır.
- Yurt dışına aktarım: Sunucu bir yurt dışı bulut bölgesinde çalışıyorsa ya da veriyi yurt dışındaki platformlara iletiyorsa, KVKK'nın yurt dışına aktarım hükümleri gündeme gelir. Bu değerlendirme sunucu bölgesi seçiminden önce yapılmalıdır.
- Veri en aza indirme: sGTM'nin gerçek bir avantajı, platformlara gitmesini istemediğiniz alanları (ör. tam IP adresi, URL'de kalmış bir e-posta parametresi) iletmeden önce silebilmenizdir. Bu özelliği kullanmak, sunucu taraflı mimariyi gizlilik açısından savunulabilir kılan en somut adımdır.
- Erişim ve kayıt: Sunucu konteynerine, bulut projesine ve kayıtlara (log) kimlerin eriştiğini sınırlayın; kayıtların ne kadar süre tutulacağını belirleyin.
- Hash'lenmiş veri: Gelişmiş Dönüşümlerde gönderilen hash'lenmiş e-posta ve telefon kişisel veri niteliğini korur; aydınlatmada ve onay kurgusunda buna göre yer almalıdır.
| Risk | Teknik kontrol | Belge tarafında karşılığı |
|---|---|---|
| Onaysız veri gönderimi | Consent Mode + sunucuda Google dışı etiketler için onay kontrolü | Çerez politikası, rıza kaydı |
| Gereksiz kişisel veri aktarımı | Sunucuda alan silme ve dönüştürme kuralları | Aydınlatma metninde işlenen veri kategorileri |
| Yurt dışı aktarım | Sunucu bölgesi seçimi, hedef listesi envanteri | Aktarım dayanağı ve aydınlatma |
| Yetkisiz erişim | Bulut projesinde rol bazlı erişim, iki adımlı doğrulama | Teknik ve idari tedbirler listesi |
| Kayıtların süresiz tutulması | Log saklama süresi ayarı | Saklama ve imha politikası |
Aydınlatma metninizi baştan kurmak isterseniz KVKK aydınlatma metni oluşturucu iyi bir başlangıç taslağı verir; ancak sunucu taraflı izleme gibi teknik bir aktarımı doğru tarif etmek için metnin hukuk danışmanınızca gözden geçirilmesi gerekir.
Barındırma ve maliyet seçenekleri neye göre seçilir?
Sunucu konteynerini barındırmanın üç ana yolu vardır: Google Cloud üzerinde Tag Manager'ın otomatik kurulumu, kendi bulut ya da sunucu altyapınızda Google'ın hazır konteyner imajıyla kurulum ve sGTM barındırmayı hizmet olarak sunan üçüncü taraf sağlayıcılar. Maliyet; trafik hacmine, çalışan sunucu örneği sayısına, kayıt (log) hacmine ve en çok da kurulum ile bakıma harcanan uzman zamanına bağlıdır. Fiyatlar sık değiştiği için burada rakam vermiyoruz; her seçenekte güncel fiyatı sağlayıcının hesaplayıcısından almanızı öneriyoruz.
Google Cloud (Cloud Run) ile kurulumda nelere dikkat edilir?
Google'ın Cloud Run kurulum rehberine göre hizmet Tag Manager içinden otomatik olarak ya da Google Cloud'da elle kurulabilir. Rehber, bir sunucu kesintisinde veri kaybı riskini azaltmak için canlı ortamda en az iki örnek (instance) çalıştırılmasını öneriyor ve otomatik ölçeklemenin sınırlarını belirlemenizi istiyor. Aynı rehber sunucu başına yaklaşık bir aylık maliyet tahmini veriyor, ancak gerçek harcamanın ölçeklemeye bağlı olduğunu vurguluyor ve Google Cloud fiyat hesaplayıcısı ile bir fatura uyarısı kurmanızı öneriyor. Fatura uyarısı, özellikle kampanya dönemlerinde trafik sıçradığında sürprizleri önleyen en ucuz sigortadır.
Önizleme sunucusu canlı trafiği taşıyan sunucudan ayrıdır. Google'ın elle kurulum rehberi önizleme sunucusundan tam olarak bir tane kurulması gerektiğini, canlı trafik için ise erişilebilirlik ve ölçeklenebilirlik adına bir küme (cluster) önerildiğini belirtiyor. Önizleme sunucusunu canlı trafiğe açmak ya da canlı kümeyi tek örnekle bırakmak sık görülen iki hatadır.
Kendi altyapınızda kurulum ne zaman mantıklı?
Google, sunucu konteynerini Docker imajı olarak sunuyor; bu imajı kendi bulut hesabınızda ya da başka bir sağlayıcıda çalıştırabilirsiniz. Elle kurulumda canlı sunucular ve önizleme sunucusu aynı imajı farklı ayarlarla çalıştırır, her biri için ayrı HTTPS adresi gerekir ve sağlık kontrolü için /healthy uç noktası kullanılır. Bu yol, zaten bir bulut altyapısı ve onu yöneten bir ekibi olan firmalar için mantıklıdır; sunucu bölgesi seçimini (ör. veriyi belirli bir bölgede tutma isteği) doğrudan kontrol etmenizi sağlar.
Yönetilen sGTM barındırma hizmetleri ne sunar?
Piyasada sGTM'yi hazır hizmet olarak barındıran üçüncü taraf sağlayıcılar bulunuyor. Genellikle alt alan adı ve sertifika kurulumunu kolaylaştırır, panelden kayıt ve kullanım izleme sunar ve trafik hacmine göre paketlenir. Seçerken bakılması gereken noktalar teknik olduğu kadar hukukidir: sunucunun hangi ülkede çalıştığı, sağlayıcının veriye erişip erişmediği, veri işleme sözleşmesi ve hizmeti bıraktığınızda konteynerinizi nasıl taşıyacağınız.
| Seçenek | Kurulum hızı | Kontrol | Bakım yükü | Dikkat noktası |
|---|---|---|---|---|
| Google Cloud otomatik kurulum | Hızlı | Orta-yüksek | Orta | Örnek sayısı, fatura uyarısı, bölge seçimi |
| Kendi altyapınızda Docker imajı | Yavaş | Tam | Yüksek | Önizleme sunucusu, HTTPS, sağlık kontrolü, güncellemeler |
| Yönetilen sGTM hizmeti | Çok hızlı | Orta | Düşük | Sunucu konumu, veri işleme sözleşmesi, taşınabilirlik |
Maliyeti asıl belirleyen kalemler nelerdir?
- İstek hacmi: Her sayfa görüntüleme ve olay bir istektir. Kampanya dönemlerinde, örneğin Efsane Cuma hazırlığında, istek hacmi normal günlerin birkaç katına çıkabilir; ölçekleme sınırlarını buna göre planlayın.
- Örnek sayısı ve ölçekleme: Kesinti riskine karşı önerilen minimum örnek sayısı sabit bir taban maliyet oluşturur.
- Kayıt hacmi: Her isteği ayrıntılı kaydetmek bulut faturasını sessizce büyütebilir; kayıt seviyesini bilinçli seçin.
- Uzman zamanı: Çoğu KOBİ için en büyük kalem altyapı değil, kurulum, doğrulama ve platform değişikliklerinin takibidir.
ikas mağazasında sunucu taraflı izleme pratikte nasıl kurulur?
ikas mağazasında sunucu taraflı izlemenin en pratik yolu, ikas'ın Google Tag Manager entegrasyonuyla web konteynerini yüklemek ve bu konteynerdeki Google etiketini sunucu konteynerinizin alt alan adına yönlendirmektir. ikas'ın yardım sayfasına göre GTM, panelde satış kanalının eklentiler bölümünde "Web Analytics & Tracking Tools" altındaki Google Tag Manager satırına GTM- ile başlayan konteyner kimliği girilerek bağlanır ve sonrasında ikas tarafında başka değişiklik gerekmez. Sunucu taraflı kurgunun geri kalanı GTM ve bulut tarafında yapılır.
Başlamadan önce hangi envanter çıkarılmalı?
ikas panelinde GA4, Google Ads, Meta Pixel ve Meta Conversions API için ayrı yerel alanlar bulunur. Sunucu taraflı kurguya geçmeden önce hangi aracın hangi kaynaktan yüklendiğini bir tabloya yazın: yerel alan mı, GTM mi, özel betik alanı mı? Aynı GA4 ölçüm kimliği hem ikas'ın yerel alanında hem GTM içinde duruyorsa, sunucu taraflı kurgu çift sayımı yalnızca daha "profesyonel" görünen bir çift sayıma çevirir. Bu envanteri nasıl çıkaracağınızı ve yerel alanların tek tek nasıl doldurulduğunu ikas'ta GA4 ve Meta Pixel kurulum rehberinde adım adım anlattık.
ikas'ta adım adım sunucu taraflı kurgu
- GTM'de bir sunucu konteyneri oluşturun ve barındırma seçeneğinizi kurun (Google Cloud, kendi altyapınız ya da yönetilen hizmet).
- Alan adı sağlayıcınızın DNS paneline ölçüm alt alan adını ekleyin, sertifikanın üretildiğini doğrulayın ve sunucu konteynerine bu adresi tanıtın.
- ikas'taki GTM alanına web konteynerinizin kimliğini girin.
- Web konteynerinde Google etiketini oluşturun ve sunucu konteyneri adresine gönderecek şekilde yapılandırın.
- GTM önizleme modunda ürün sayfası, sepete ekleme ve ödeme adımlarında veri katmanına hangi olayların hangi alanlarla yazıldığını kontrol edin. ikas'ın GTM yardım sayfası veri katmanına yazılan e-ticaret olaylarının listesini vermediği için bu kontrolü atlamayın.
- Veri katmanı yeterliyse GA4 e-ticaret olay etiketlerini web konteynerinde kurun, ikas'ın yerel GA4 alanını aynı ölçüm kimliği için boşaltın.
- Sunucu konteynerinde GA4 istemcisini, GA4 etiketini, Conversion Linker'ı ve Google Ads dönüşüm etiketini kurun; Google Ads için web tarafındaki eşdeğer etiketleri kaldırın.
- Consent Mode'u çerez ekranınıza bağlayın ve onay vermeyen bir test oturumunda hangi isteklerin gittiğini kontrol edin.
- Kartla, havale ile ve varsa kapıda ödemeyle birer test siparişi verip her birinin GA4 ve Google Ads'e tek kez ulaştığını doğrulayın.
Hangi durumda ikas'ın yerel entegrasyonunda kalmak daha doğru?
Veri katmanı önizlemede ihtiyaç duyduğunuz ürün, tutar ve para birimi bilgisini eksiksiz taşımıyorsa, GA4 e-ticaret ölçümünü ikas'ın yerel entegrasyonunda bırakmak daha güvenlidir. Bu durumda sunucu taraflı kurguyu yalnızca ek hedefler ve Google Ads için kullanmak ya da hiç kurmamak makul bir tercihtir. Meta tarafında ikas'ın kendi Conversions API alanı zaten sunucudan sunucuya bir bağlantı sağlar; onu sGTM'ye taşımak çoğu mağaza için ek fayda sağlamaz, ek risk getirir. Conversions API olaylarının içeriğini, event_id tekilleştirmesini ve eşleşme kalitesini Meta Conversions API kurulum rehberinde ayrıntılı anlattık. Meta reklamlarının satış getirmemesinin ölçümle ilgili nedenlerini Meta Ads neden satış getirmiyor yazısında ele aldık.
ikas mağazanızın kurulumunu ya da ölçüm altyapısını bir partnerle birlikte planlamak isterseniz ikas partneri sayfamızda çalışma biçimimizi, Kayseri'deki üreticiler için yerinde süreci ise Kayseri ikas partneri sayfasında bulabilirsiniz.
Shopify mağazasında sunucu taraflı izleme pratikte nasıl kurulur?
Shopify'da ölçüm, Müşteri olayları (Customer events) bölümünde yönetilen uygulama pikselleri ve özel pikseller üzerinden yapılır; sunucu taraflı kurguya giden yol da bu yapıdan geçer. Shopify'ın yardım merkezine göre pikseller mağaza, müşteri hesabı ve ödeme sayfalarında çalışan JavaScript parçalarıdır; uygulama pikselleri güvenlik ve otomatik güncelleme avantajı nedeniyle önerilir, özel pikseller ise uygun bir uygulama pikseli olmadığında bir geliştirici tarafından eklenir.
Google & YouTube uygulaması ve gelişmiş dönüşümler
Google'ın Shopify için hazırladığı dönüşüm takibi yardım sayfasına göre Google & YouTube uygulamasıyla Google Ads hesabı bağlandığında satın alma, sepete ekleme ve ödeme başlatma gibi önerilen dönüşümler Shopify olaylarına eşlenir. Gelişmiş dönüşümler bağlantı sırasında ya da sonradan uygulamanın ayarlarında, Google Ads ayarları altından açılır ve müşteri verisi şartlarının kabul edilmesini ister. Aynı sayfa, uygulamadaki dönüşümleri kullanıyorsanız mükerrer etiket olmadığını kontrol etmenizi ve çift ölçümü önlemek için eski etiketleri kaldırmanızı açıkça söylüyor.
Birçok Shopify mağazası için bu uygulama, sunucu taraflı bir kurguya geçmeden önce ulaşılabilecek en sağlam başlangıç noktasıdır. Shopify'da hangi uygulamaların yaygın kullanıldığını ve uygulama seçerken nelere dikkat edileceğini Shopify'da en çok kullanılan uygulamalar rehberinde inceledik.
Özel piksel, GTM ve sGTM birlikte nasıl kullanılır?
Shopify'ın yardım merkezinde GTM'yi özel piksel olarak kurmayı anlatan bir rehber bulunuyor: GTM kodu özel piksele yapıştırılır, piksel Shopify'ın standart müşteri olaylarına (ör. product_viewed) abone olur ve bu olayları veri katmanına yazar; GTM'de bu olay adlarıyla eşleşen tetikleyiciler kurulur. Web konteynerindeki Google etiketi buradan sunucu konteynerinize yönlendirilebilir. Bu kurgu çalışır, ama aynı rehberin listelediği sınırları bilmek gerekir:
- Özel pikseller izole bir ortamda (Shopify'ın deyişiyle lax sandbox) çalışır; sayfa adresleri bu ortam bilgisini içerebilir, bu yüzden rehber otomatik sayfa takibini kapatıp kendi page_viewed olayınızı yayınlamanızı öneriyor.
- Google Tag Assistant'ın "Troubleshoot tag" özelliği özel piksellerle uyumlu değil ve özel pikselin içindeki Google etiketlerini algılamıyor; doğrulama için başka yöntemler gerekir.
- Dış bağlantı tıklamaları güvenlik nedeniyle otomatik tetiklenmiyor; gerekiyorsa özel olay olarak yayınlanmaları gerekiyor.
- Shopify şu an standart olaylara özel veri eklenmesini desteklemiyor.
- Özel pikseller için yasalara uyum, onaylar, kod güvenliği ve güncellemeler mağaza sahibinin sorumluluğunda.
Shopify'da onay pikselleri nasıl etkiler?
Shopify'ın piksel genel bakış sayfasına göre yeni pikseller varsayılan olarak Pazarlama ve Analiz izinlerini ister ve onay gerektiren pazarlarda yalnızca bu izinler verildiğinde çalışır; veri satışı olarak yapılandırılan pikseller ise veri satışını ya da paylaşımını reddeden müşteriler için çalışmaz. Bu, sunucu taraflı kurgunuzun girişindeki pikselin de onay ekranına tabi olduğu anlamına gelir. GTM özel piksel örneğinde yer alan Consent Mode ayarlarının Shopify'ın kendi uyarısıyla mağazanızın bölgesine uymayabileceğini de not edin; örnek kodu olduğu gibi yayına almayın.
Shopify mağaza kurulumunu ya da ölçüm altyapısını birlikte planlamak isterseniz Shopify partneri sayfamıza göz atabilirsiniz.
| Konu | ikas | Shopify |
|---|---|---|
| GA4 için yerel yol | Eklentiler bölümündeki GA4 alanı | Google & YouTube uygulaması |
| GTM nasıl yüklenir? | Eklentilerdeki GTM alanına konteyner kimliği | Müşteri olaylarında özel piksel |
| Veri katmanı | İçeriği yardım sayfasında listelenmiyor; önizlemede doğrulanmalı | Standart müşteri olaylarından piksel içinde siz oluşturursunuz |
| Google Ads gelişmiş dönüşümler | GTM ve sGTM üzerinden user_data ile; e-posta ya da telefonun teşekkür sayfasında veri katmanına yazılıyor olması gerekir | Uygulama ayarlarından ya da GTM/sGTM ile |
| Meta sunucu bağlantısı | Yerel Conversions API alanı | Meta'nın Shopify uygulamasındaki veri paylaşımı ayarları ya da sunucu taraflı kurgu |
| Doğrulama zorluğu | Orta; GTM önizlemesi çalışır | Yüksek; Tag Assistant özel pikselde sınırlı |
Ölçüm nasıl doğrulanır: DebugView, Tag Assistant ve sunucu önizlemesi
Sunucu taraflı bir kurulum ancak üç katmanda ayrı ayrı doğrulandığında güvenilir sayılır: tarayıcıda olayın doğru oluşması, sunucuda doğru işlenmesi ve hedef platformda tek kez görünmesi. Katmanlardan birini atlamak, sorunların haftalar sonra reklam performansında belirsiz bir düşüş olarak ortaya çıkmasına yol açar.
Web konteynerini Tag Assistant ile nasıl test edersiniz?
GTM'de web konteynerinin "Önizle" düğmesi Tag Assistant'ı açar ve sitenizi hata ayıklama modunda yükler. Burada her olayda hangi etiketlerin çalıştığını, veri katmanında hangi değerlerin bulunduğunu ve Google etiketinin istekleri hangi adrese gönderdiğini görürsünüz. Sunucu taraflı kurulumda ilk kontrol noktası, isteklerin Google'ın alan adına değil sizin ölçüm alt alan adınıza gitmesidir. Google'ın DebugView yardım sayfası da Tag Assistant'ın site adresine bir parametre ekleyerek hata ayıklama modunu açtığını belirtiyor.
Sunucu konteyneri önizlemesinde neye bakılır?
Sunucu konteynerinin önizleme modu, sunucuya gelen her isteği, bu isteği hangi istemcinin sahiplendiğini, oluşan olay verisini, çalışan etiketleri ve sunucudan dışarı giden HTTP isteklerini gösterir. Google'ın Google Ads sunucu kurulumu belgesi doğrulama için sunucu konteynerinde önizlemeyi açmanızı, etiketin çalıştığını Etiketler sekmesinden, hataları Konsol sekmesinden kontrol etmenizi öneriyor. En değerli bilgi giden isteklerdedir: GA4'e ya da Google Ads'e giden isteğin yanıt kodu ve taşıdığı parametreler, verinin gerçekten hedefe ulaşıp ulaşmadığını gösterir.
GA4 DebugView nasıl kullanılır?
DebugView, hata ayıklama modundaki cihazlardan gelen olayları gerçek zamanlı gösteren GA4 ekranıdır. Google'ın yardım sayfasına göre hata ayıklama modu Tag Assistant ya da önizleme ile, gtag'de config komutuna debug_mode parametresi eklenerek ya da GTM'de Google etiketine veya olay etiketine debug_mode alanı eklenerek açılır. Aynı sayfa önemli bir tuzağa dikkat çekiyor: parametreyi false yapmak hata ayıklama modunu kapatmaz, parametrenin tamamen kaldırılması gerekir. Canlıya alınırken unutulan bir debug_mode alanı, raporlarınızda olmaması gereken bir filtre etkisi yaratabilir.
Measurement Protocol olayları nasıl doğrulanır?
Measurement Protocol olaylarını canlı uç nokta yerine doğrulama sunucusuna (Google'ın belgesinde /debug/mp/collect yolu) göndererek yapıyı kontrol edersiniz. Doğrulama sunucusu bir validationMessages listesi döndürür; liste boşsa istekte doğrulama sorunu yoktur. Belgeye göre doğrulama sunucusuna gönderilen olaylar raporlarda görünmez ve sunucu api_secret değerini doğrulamaz; yani yapı doğru olsa bile yanlış bir gizli anahtarla gönderilen canlı olaylar sessizce kaybolabilir. Bu nedenle doğrulamadan sonra küçük bir canlı test yapıp olayın gerçek zamanlı raporda göründüğünü de kontrol edin.